Guia complementar
Duas senhas, duas portas: Wi-Fi não é o painel
Um guia complementar para separar acesso à rede de acesso às configurações do roteador.
Trocar a senha do Wi-Fi é uma ação importante. Mas ela não responde a outra pergunta: quem consegue alterar as configurações do seu roteador?
São duas portas distintas. A senha do Wi-Fi permite que um aparelho entre na rede sem fio. A credencial do painel permite administrar o equipamento — e, conforme o modelo e as permissões, modificar DNS, atualizar firmware e abrir ou fechar recursos.
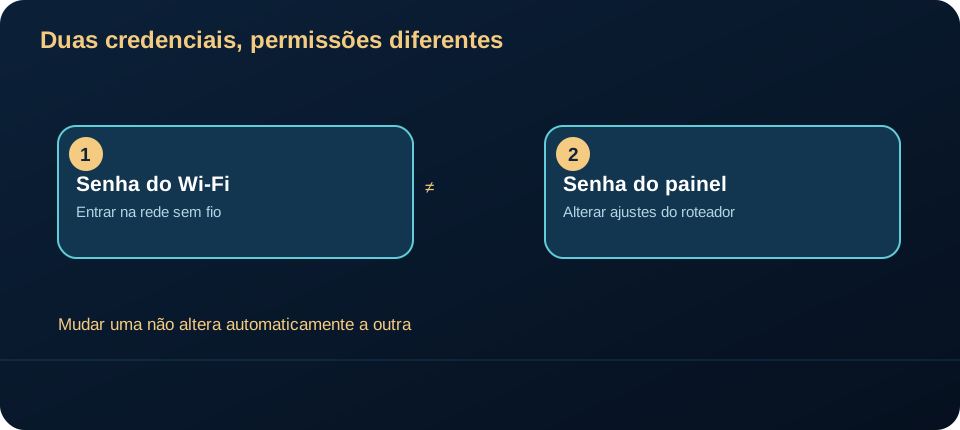
A FTC distingue expressamente as duas senhas. Mudar uma não muda automaticamente a outra. A fronteira é entrar na rede → administrar a rede: a segunda capacidade precisa de controle de acesso próprio.
| Credencial | O que permite | O que sua troca não comprova |
|---|---|---|
| Senha da rede Wi-Fi | Um aparelho entrar nessa rede sem fio | Que a conta administrativa esteja protegida |
| Credencial administrativa | Alguém autorizado alterar configurações do roteador | Que todos os aparelhos ou sites estejam seguros |
Antes de alterar, identifique
O endereço do painel varia. 192.168.0.1 é um exemplo comum, não um endereço universal. Consulte a documentação do seu modelo ou a orientação da operadora. Não use páginas encontradas ao acaso nem teste redes que não são suas.
Anote o modelo, o fabricante e quem administra a conexão. Se o equipamento pertence à operadora, algumas configurações podem estar bloqueadas ou exigir suporte.
Uma sequência segura de revisão
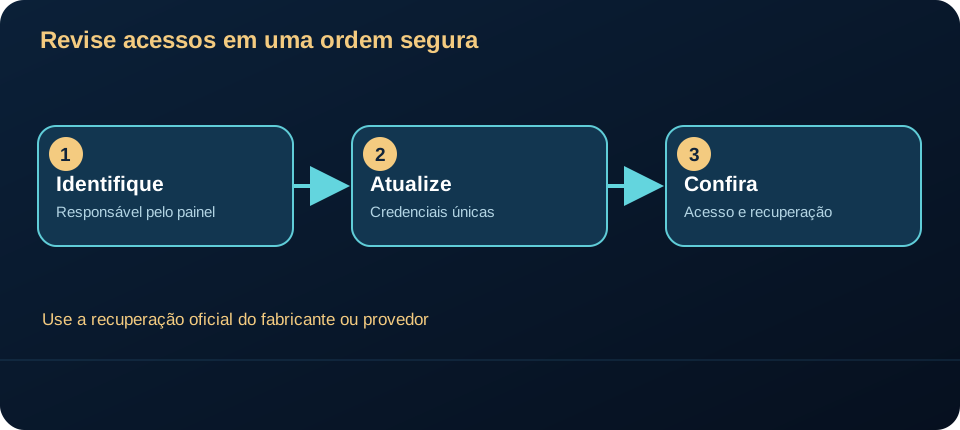
- Confira a credencial administrativa. Se ainda for a credencial de fábrica, siga o procedimento do fabricante para trocá-la. Prefira uma senha longa e exclusiva, guardada em um gerenciador.
- Verifique o suporte e o firmware. Confirme a versão e o caminho oficial de atualização. Não instale arquivos de fontes desconhecidas.
- Revise a administração remota. Entenda se ela está ativa e por quê. Evite deixá-la exposta sem uma necessidade clara e uma configuração adequada.
- Entenda WPS e UPnP antes de decidir. WPS é Wi-Fi Protected Setup; UPnP é Universal Plug and Play. A necessidade varia conforme o cenário. Consulte a documentação e revise as permissões em vez de assumir que um botão resolve tudo.
- Reconheça os aparelhos conectados. Um nome desconhecido não comprova uma invasão. Identifique o dispositivo e compare com o inventário da casa.
A FTC recomenda credenciais administrativas exclusivas, software atualizado e revisão de administração remota, WPS e UPnP. É uma orientação geral de redução de risco, não uma garantia nem uma sequência universal de botões. A disponibilidade e a necessidade de cada recurso dependem do cenário. A orientação NIST para roteadores domésticos trata segurança também como questão de suporte e atualizações ao longo do uso.
Não transforme uma revisão em queda de internet
Um reset de fábrica pode apagar configurações necessárias à conexão. Em certos casos, isso inclui autenticação PPPoE — Point-to-Point Protocol over Ethernet — ou ajustes mantidos pela operadora.
Antes de resetar, exporte configurações quando o fabricante permitir, confirme como restaurar a conexão e consulte o suporte. Quando houver dúvida, observe e documente antes de modificar.
Um modelo de ameaça compacto
Ativo: configurações do roteador, inclusive acesso à rede e DNS. Caminhos de entrada: aparelho já na rede local, sessão administrativa ou gerenciamento remoto se estiver habilitado. Falha possível: alguém com acesso administrativo pode mudar ajustes mesmo depois da troca da senha Wi-Fi. Por isso, girar a senha da rede não corrige a exposição da senha do painel. A FTC diferencia as duas credenciais e alerta para a administração remota.
A sequência defensiva é: confirmar quem administra o equipamento; usar credencial administrativa única; limitar a administração remota a necessidade comprovada; instalar atualizações suportadas; conferir os ajustes e preservar um caminho de recuperação. Não afirme que trocar a senha prova ausência de comprometimento anterior. Se encontrar DNS ou acesso remoto inesperados, documente e procure suporte confiável antes de resetar o equipamento ou inserir credenciais em página desconhecida. O perfil do NIST para roteadores trata segurança como conjunto de resultados, não uma senha isolada.
Uma ação para hoje
Descubra onde está a sua senha administrativa e quem é responsável pelo roteador. Só isso já separa uma suposição de uma informação útil.
O objetivo é deixar visíveis duas portas frequentemente confundidas, sem presumir que um nome desconhecido prove acesso indevido ou que um ajuste isolado dê proteção absoluta.
Este artigo autoral aprofunda o vídeo Cyber Tech Wings; não é transcrição. Referências técnicas: guia FTC de Wi-Fi doméstico e requisitos NIST para roteadores domésticos. Conferidas em 15/10/2026.