Guia aplicado
Sua casa digital: contas, sessões e permissões de aplicativos
Diferencie senha, sessão ativa e acesso delegado com um exemplo concreto de conta.
Comece pelo acesso que deseja revisar
Senha da rede doméstica, senha de uma conta, sessão do navegador e permissão de um aplicativo respondem a perguntas diferentes. Entrar no Wi-Fi não autoriza, por si só, administrar o roteador ou abrir todas as contas. O guia existente sobre duas senhas desenvolve a camada da rede; este texto acompanha a camada das contas.
Imagine um arquivo chamado Plano de Viagem em uma conta pessoal. Você o lê no navegador e, no passado, permitiu que um aplicativo de planejamento consultasse informações do perfil. Uma loja usa outra conta; se ela e o e-mail usam a mesma senha, um vazamento pode permitir tentativas de acesso ao e-mail. São relações distintas.
Janela fechada não é saída universal da conta
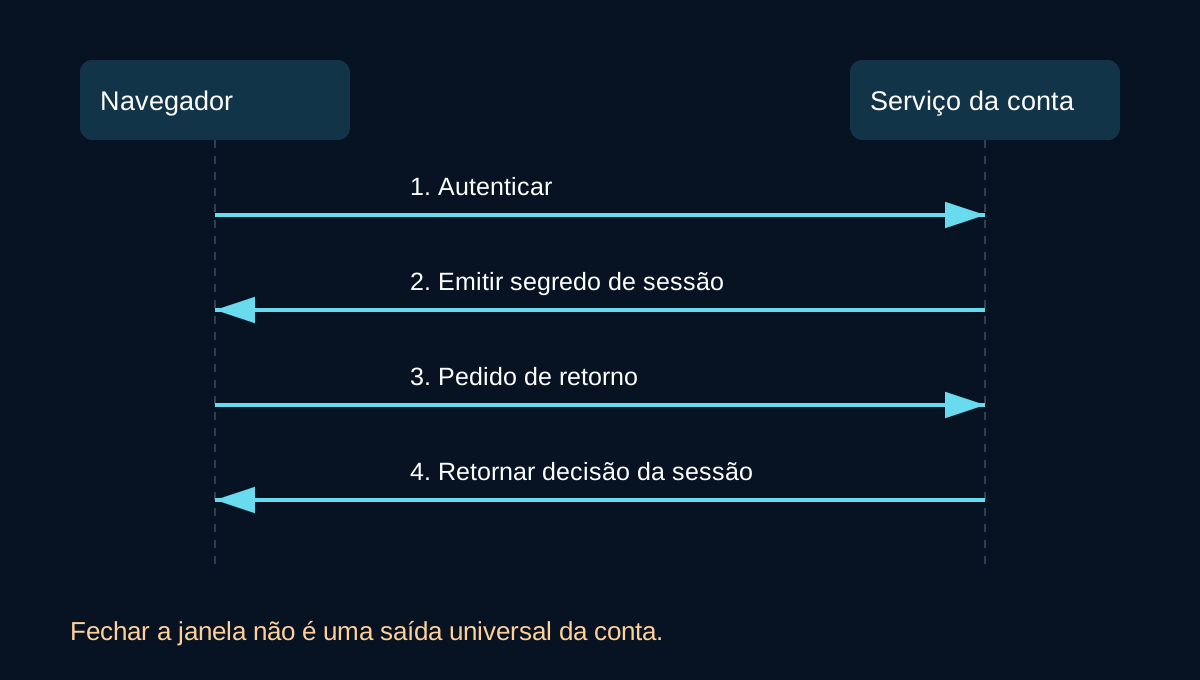
Depois da autenticação, um serviço pode reconhecer acessos posteriores por um segredo de sessão. A janela é a interface; o serviço decide se a sessão permanece válida. Alguns mecanismos de entrada salva ou restauração permitem voltar sem redigitar a senha. Isso varia. Não presuma que todo cookie persista ao fechar o navegador ou que toda volta use a mesma sessão.
O NIST SP 800-63B-4, seção 5: gestão de sessões separa autenticação de continuidade da sessão. Seus requisitos têm escopo próprio; não afirmam que todo serviço ao consumidor os implementa. O guia OWASP de sessões aborda expiração, saída explícita e limites de detectar fechamento do navegador.
Na sua própria conta, localize aparelhos e sessões ativos, identifique o que reconhece, encerre acessos desnecessários e confira o resultado. Um nome de aparelho confuso não comprova invasão. Encerrar uma sessão pode não remover outros logins ou permissões. Se houver indícios de comprometimento, siga a recuperação oficial e preserve observações sem divulgar dados privados.
Repetir senha liga contas que deveriam ser separadas
Se a loja e o e-mail usam a mesma credencial, um vazamento na primeira pode permitir tentativas na segunda. Isso não garante entrada: outros fatores de autenticação e controles do serviço influenciam. O guia OWASP sobre credential stuffing descreve esse risco de reaproveitamento de credenciais.
Use senhas longas e diferentes, guardadas em um gerenciador adequado, ou chaves de acesso quando disponíveis, e revise a autenticação em múltiplos fatores. Priorize o e-mail e os caminhos de recuperação dos quais outras contas dependem. Se uma senha foi exposta, troque onde ela foi repetida. Uma mudança isolada não prova ausência de comprometimento anterior.
Entrar não é permitir leitura de tudo
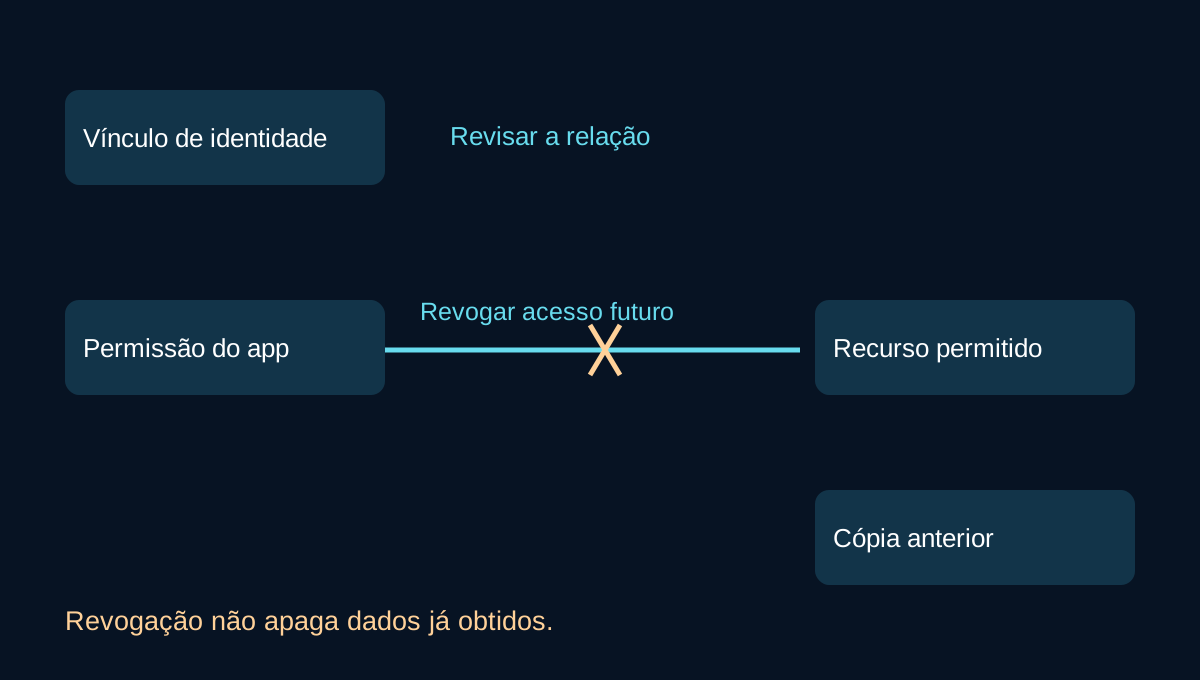
Um aplicativo conectado pode ter um vínculo de identidade, acesso delegado ou ambos. Confira o recurso e a ação realmente autorizados. Um exemplo de acesso apenas ao perfil não inclui automaticamente e-mail ou arquivos. Pergunte o que aquele aplicativo pode fazer e se isso ainda atende a uma necessidade.
O RFC 9700, seção 2.3 recomenda limitar privilégios ao necessário. A documentação oficial de vínculos de aplicativos diferencia relações de entrada e acesso a dados. Interfaces mudam; a fonte não é uma sequência universal de botões.
Remover uma permissão pode limitar acessos futuros autorizados. Não apaga cópias que o aplicativo já recebeu. Apagar dados, encerrar a conta do aplicativo e revogar acesso são operações distintas, com consequências diferentes.
Copiado, alterado ou indisponível?
Três objetivos ajudam a descrever a observação: confidencialidade trata de divulgação indevida; integridade, de modificação imprópria; disponibilidade, de acesso utilizável quando necessário. O glossário NIST de segurança da informação fundamenta essas distinções.
Se copiaram o Plano de Viagem, editar o original não elimina a cópia. Se alteraram o conteúdo, o histórico de versões pode ajudar a identificar a mudança. Se o arquivo está indisponível, diferencie permissão, serviço e recuperação. Controles de acesso, verificação, versões, backup e recuperação atendem a partes diferentes do problema. Um sintoma não comprova ataque e um controle não garante os três objetivos.
Uma revisão pequena, com resultado observável
Escolha uma conta. Identifique o caminho de recuperação, examine sessões e confira a permissão exata de um aplicativo. Mude apenas o que compreende e tem autorização para mudar; depois confira acesso e recuperação. Mantenha separados os testes de credencial, sessão e permissão. Documente resultados incertos e procure suporte oficial quando necessário.
Fontes conferidas em 16/10/2026: normas primárias, guias técnicos especializados e documentação oficial.
Episódio de origem: Ep0 em português, com edição em inglês. Os capítulos cobrem persistência de sessão, permissões, reúso de credenciais e objetivos de segurança.