Viral Tech Wings
Ingressos para as finais da WNBA: verifique o vendedor antes de pagar
Como um site de ingressos parecido com o verdadeiro pode desviar dinheiro ou dados, e como conferir o caminho até o vendedor de forma independente.
As finais da WNBA são uma oportunidade atual para falar de compras de ingressos pela internet. O site oficial da liga confirma as finais de 2026. Esse evento esportivo é o contexto da aula, não uma evidência de ataque à WNBA ou aos seus sistemas de ingressos. [1]
A pergunta prática é: antes de informar dados pessoais ou pagar um ingresso, como saber qual vendedor vai recebê-los?
O ataque: aparência conhecida, destino diferente
Website spoofing é apresentar um site como se ele pertencesse a uma organização confiável. Um logo copiado e uma oferta plausível podem esconder que outro operador controla a página. Em maio de 2026, o FBI documentou sites que imitavam a FIFA para coletar informações pessoais e oferecer ingressos falsos para a Copa do Mundo. O comunicado comprova um mecanismo real de fraude com ingressos; não comprova uma campanha contra outra liga ou evento. [2]
Quando uma mensagem ou anúncio enganoso leva alguém à página para obter informações, isso pode compor phishing: uma tentativa de induzir a pessoa a revelar dados ou realizar outra ação prejudicial. A fraqueza do nosso exemplo é uma verificação de identidade que falhou: tomar a aparência familiar como prova de quem vende. Não estamos afirmando uma vulnerabilidade de software nem uma CVE.
Os ativos protegidos são o dinheiro e os dados pessoais de quem compra. A fronteira importante fica entre reconhecer uma página visualmente e verificar quem realmente a opera. Uma página convincente pode não pertencer à empresa esperada.
Exemplo fictício: dois caminhos até um ingresso
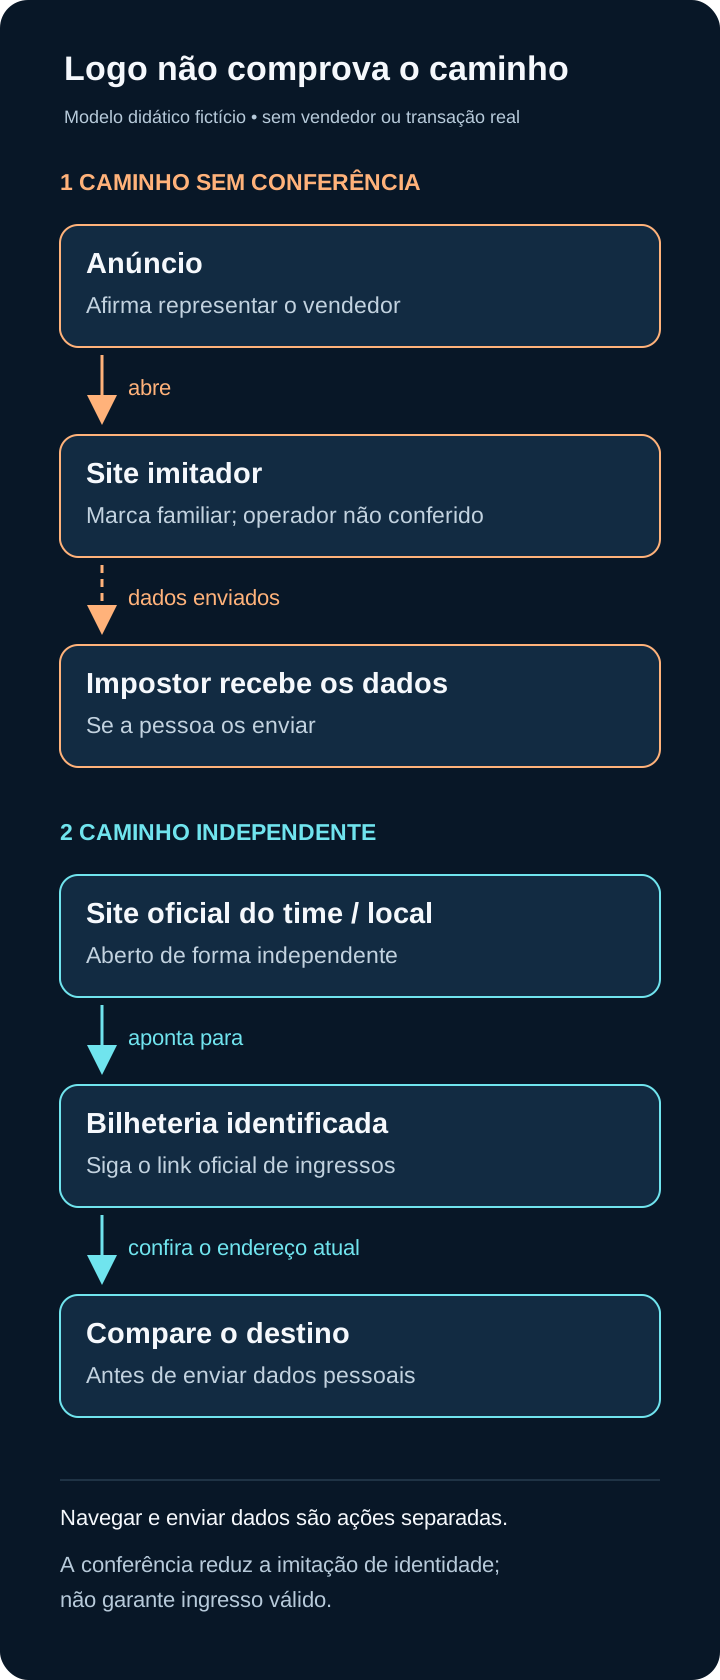
Figura 1. Modelo didático original CTW. Setas separadas mostram a navegação e o envio posterior de dados. Não é captura de vendedor, transação ou ataque real.
Imagine que uma pessoa encontra uma oferta atraente. Estes são dois caminhos possíveis, não dois sites reais:
| Etapa | Caminho sem conferência | Verificação independente |
|---|---|---|
| Origem | Um anúncio afirma representar uma bilheteria. | A pessoa abre o site oficial do time por um caminho independente. |
| Navegação | A oferta abre uma página com uma marca familiar. | A pessoa segue o link de ingressos do time e identifica o fornecedor indicado. |
| Decisão | A marca é tomada como prova e a pessoa informa dados. | A pessoa compara o endereço atual com o fornecedor esperado antes de enviar informações. |
O prejuízo no caminho fictício depende de um impostor controlar o destino e de a pessoa enviar dados ou pagamento. Apenas ver um anúncio não significa que o aparelho ou a conta foi comprometido. Perder dinheiro, expor informações ou sofrer ambos são consequências possíveis, não constatações sobre um torcedor específico.
Uma verificação que você consegue fazer
- Comece de forma independente. Abra o site oficial do time ou do local do evento por um endereço estabelecido de forma independente, em vez de confiar na mensagem inesperada de um vendedor.
- Siga o caminho de ingressos indicado. Um time legítimo pode usar uma bilheteria terceirizada. Um domínio diferente pede verificação dessa relação; não prova fraude.
- Inspecione o endereço atual antes de informar dados. Expanda a barra de endereço e compare o nome do site com o fornecedor identificado pelo caminho oficial. Confira novamente após redirecionamentos. Não confie apenas na aparência ou em palavras presentes em outra parte do endereço.
- Resolva a dúvida fora da oferta. Se a relação não estiver clara, pare e procure o local do evento ou fornecedor pelo site oficial aberto de forma independente. Não peça à página suspeita que comprove a própria identidade.
O resultado observável é um caminho rastreável: time ou local oficial → fornecedor de ingressos identificado → destino correspondente. Essa evidência é melhor que um logo copiado. Ela reduz esse risco específico de falsificação de identidade; não garante a validade de toda oferta, revenda ou ingresso.
O que HTTPS informa — e o que permanece em aberto
Uma conexão segura protege as informações entre o navegador e o site ao qual ele se conectou. O Google também recomenda conferir o nome do site antes de compartilhar informações sensíveis. Segurança da conexão e identidade do vendedor são verificações diferentes. Uma conexão segura com o operador errado não transforma esse operador no vendedor pretendido. [3]
Para praticar, desenhe os dois caminhos em papel. Se usar domínios de exemplo, escolha nomes reservados, como time.example e bilheteria.example, em vez de endereços que podem existir. A terminação .example é reservada para documentação. Não envie dados nem tente comprar um ingresso para testar se um site suspeito é fraudulento. [4]
Um hábito para guardar: estabeleça quem é o vendedor por uma rota independente antes de confiar na página de pagamento.
Referências
-
WOMEN’S NATIONAL BASKETBALL ASSOCIATION. Official Home of the WNBA. Cobertura das finais de 2026. https://www.wnba.com/ . Acesso em 18 out. 2026. ↩
-
FEDERAL BUREAU OF INVESTIGATION, INTERNET CRIME COMPLAINT CENTER. Threat Actors Spoofing FIFA Websites in Advance of the 2026 World Cup. Alerta I-052726-PSA, 27 maio 2026, seções “How the Scam Works” e “Tips to Protect Yourself”. https://www.ic3.gov/PSA/2026/PSA260527 . Acesso em 18 out. 2026. ↩
-
GOOGLE. Check if a site’s connection is secure. Chrome Help, seções “Check site information” e “What each security symbol means”. https://support.google.com/chrome/answer/95617?hl=en . Acesso em 18 out. 2026. ↩
-
EASTLAKE, D.; PANITZ, A. Reserved Top Level DNS Names. RFC 2606, BCP 32, jun. 1999, seção 2. https://www.rfc-editor.org/rfc/rfc2606.html . Acesso em 18 out. 2026. ↩